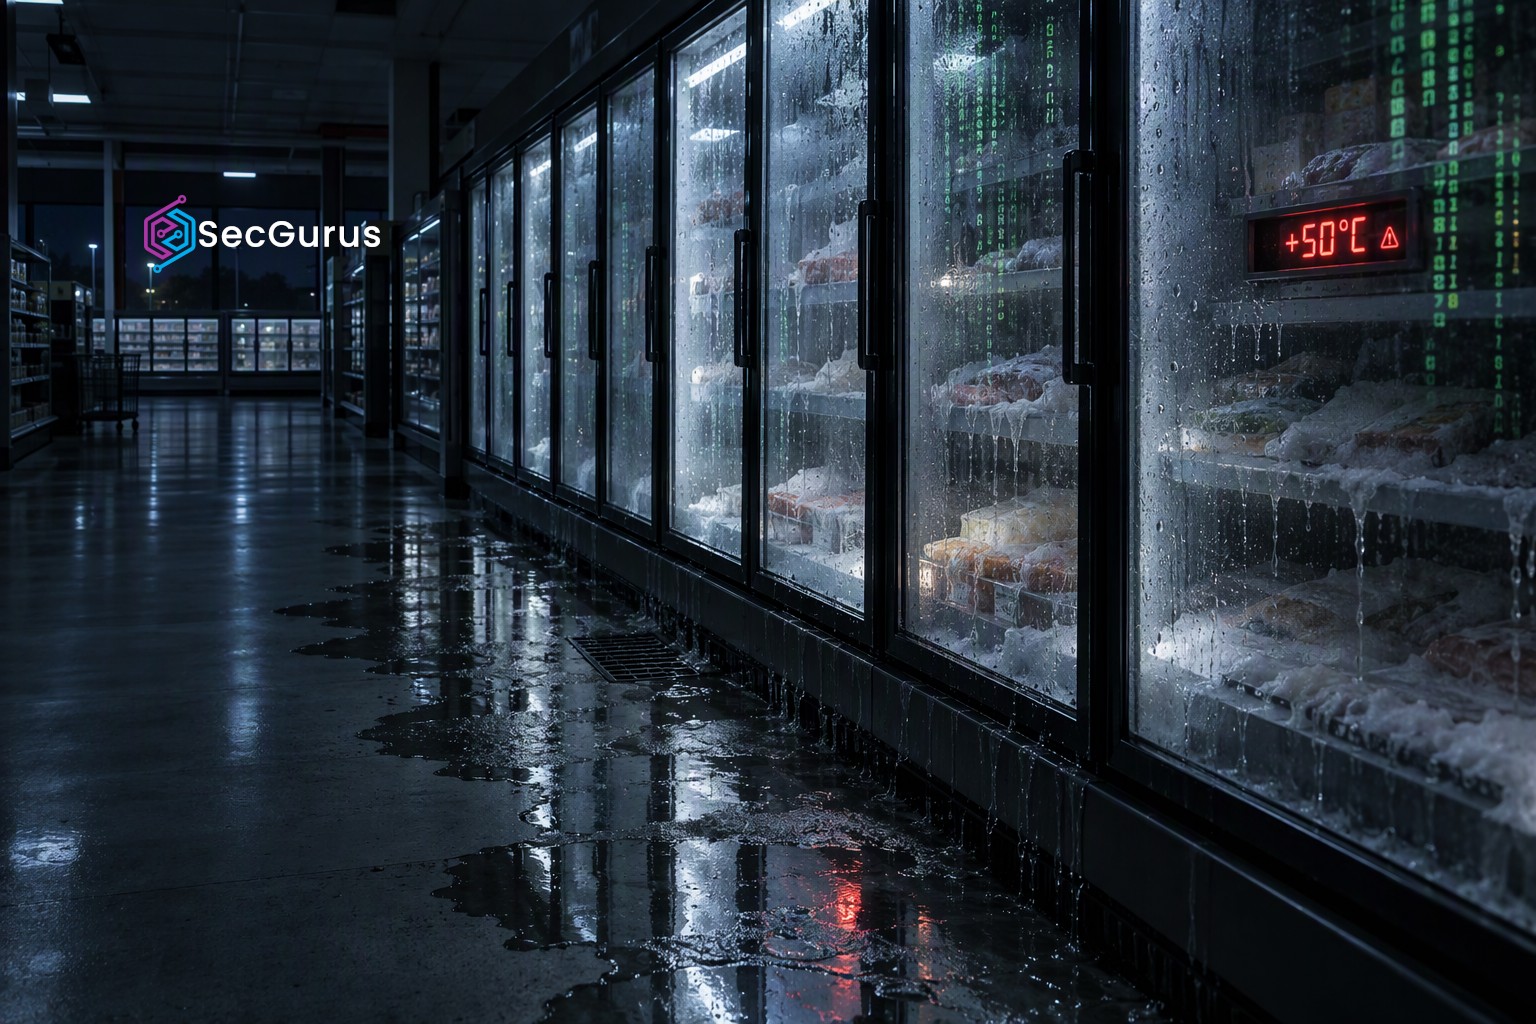
W nocy z 1 na 2 listopada 2026 r. sklepy w kilku krajach Europy zastały rano zamrażarki rozgrzane do 50°C. To już drugi w ciągu trzech tygodni cyberatak na systemy chłodnicze. Wcześniej, w połowie października, ten sam scenariusz dotknął setki supermarketów we Francji.
Celem nie były serwery ani skrzynki e-mail, tylko sterowniki lad chłodniczych i zamrażarek. Takie same urządzenia pracują w polskich sklepach, piekarniach, masarniach i restauracjach. W tym artykule wyjaśniam, co się stało, jak działał atak i co można zrobić.
Co się stało: dwie fale ataków w trzy tygodnie
W obu przypadkach napastnicy działali nocą, gdy w sklepach nie było personelu. Rano pracownicy zastawali rozmrożony towar, który trzeba było zutylizować.
| Kiedy | Gdzie | Kto ucierpiał | Skutki |
|---|---|---|---|
| 1–2 listopada 2026 | Belgia, Luksemburg | ok. 40 sklepów Delhaize, 15 Carrefour, 5 Spar | W jednym sklepie Delhaize towar o wartości ok. 100 tys. euro poszedł do kosza (Ekologia.pl) |
| 1–2 listopada 2026 | Szwecja | kilka sklepów ICA i Coop | Zamrażarki ustawione na 50°C, sklep w Sjöbo zamknięty na część poranka (The Deep Dive) |
| 1–2 listopada 2026 | Irlandia | 13 sklepów SuperValu | Problem dotyczył jednego modelu urządzenia |
| 1–2 listopada 2026 | Holandia | co najmniej 17 firm, w tym sklepy mięsne i osiedlowe | Zakłócenia chłodzenia i mrożenia |
| 1–2 listopada 2026 | Estonia | jeden sklep Selver | Temperatura wzrosła o 2–3°C, przywrócona w 10–15 minut, bez strat (ERR) |
| 11–12 października 2026 | Francja | setki sklepów: Intermarché i Netto (ok. 300 wg AFP), ok. 100 Coopérative U, 80 Carrefour, Monoprix, E.Leclerc | Zniszczony towar świeży i mrożony, w kilku sklepach pożary (Forklog, Al Jazeera) |
Na razie nie wiadomo, kto stoi za atakami ani czy obie fale ataków (obecna i listopadowa) mają wspólnego sprawcę. Sytuację monitorują m.in. belgijska i szwedzka agencja cyberbezpieczeństwa oraz brytyjskie NCSC.
Ważna obserwacja: wśród poszkodowanych w Holandii były nie tylko sieci handlowe, ale też małe sklepy mięsne i osiedlowe. To nie jest problem wyłącznie wielkich korporacji.
Jak przeprowadzono cyberatak na systemy chłodnicze
Wspólnym mianownikiem były sterowniki do zdalnego zarządzania chłodniami. Pozwalają one z jednego panelu ustawiać temperatury, uruchamiać odszranianie i obsługiwać alarmy. Część z nich jest podłączona do Internetu, żeby serwisant mógł pracować zdalnie.
We Francji rządowa agencja ANSSI wskazała podatność w oprogramowaniu duńskiego producenta Danfoss. Zaatakowane modele to m.in. AK-SM800 i AK-SC355 (Al Jazeera). Hiszpański INCIBE informował także o przejętych sterownikach Copeland i Dixell (INCIBE).
Sam atak był prosty, ale sprytny:
- Napastnicy wymuszali cykl odszraniania – urządzenie zamiast chłodzić zaczynało grzać, a nastawa sięgała 50°C.
- We Francji atakujący wydłużali odszranianie z jednej do ośmiu godzin. Dzięki temu alarm temperatury włączał się z dużym opóźnieniem (Forklog).
- Atak przeprowadzano nocą, gdy nikt nie patrzył na lady i nastawy sterowników.
Według doniesień cytowanych przez AP producent wskazał, że chodziło głównie o starsze urządzenia, które nie dostawały już poprawek bezpieczeństwa (Bezprawnik). W Estonii napastnicy dostali się do komputera sterującego starszym systemem Danfoss (ERR).
Najbardziej daje do myślenia relacja belgijskiej firmy serwisowej Sabcobel. Po ataku we Francji zaczęła zabezpieczać instalacje klientów, ale sama aktualizacja oprogramowania nie wystarczała – potrzebne były też fizyczne zmiany w urządzeniach. W noc ataku jej pracownicy ręcznie odłączali sterowniki od sieci (Ekologia.pl).
Wniosek: urządzenie, którego panel jest dostępny z Internetu, a producent przestał je wspierać, to otwarte drzwi. Trzy tygodnie ostrzegania nie wystarczyły, żeby je zamknąć.
Czy cyberatak na systemy chłodnicze grozi polskim firmom?
Tak. Polskie sklepy, piekarnie, masarnie i lokale gastronomiczne korzystają z tych samych producentów i tych samych rozwiązań zdalnego serwisu. Często to serwisant podłącza sterownik do sieci, a właściciel nawet o tym nie wie.
Typowa mała firma ma też więcej takich urządzeń, niż myśli:
- sterowniki lad chłodniczych, komór i agregatów,
- klimatyzację, pompę ciepła lub system zarządzania budynkiem,
- kamery, rejestratory i alarm,
- router LTE z kartą SIM, który serwisant zostawił „do zdalnej obsługi”.
Ostatni punkt nie jest teoretyczny. W Polsce odnotowano falę ataków na systemy sterowania łączące się przez karty SIM (GSMonline). Pełnomocnik Rządu ds. Cyberbezpieczeństwa już w lutym 2025 r. ostrzegał przed rosnącą liczbą ataków na przemysłowe systemy sterowania dostępne z Internetu (gov.pl).
Jest też drugi problem: pieniądze. Zepsuty przez hakera towar może nie mieścić się ani w polisie majątkowej, ani w cyberpolisie (Bezprawnik). Mała firma może więc pokryć straty z własnej kieszeni.
Nowe przepisy UE o cyberodporności obejmą m.in. sterowniki instalacji chłodniczych. Od grudnia 2027 r. bezpieczeństwo oprogramowania i aktualizacji stanie się warunkiem zgodności nowych urządzeń (Globenergia). To dobra wiadomość na przyszłość, ale nie pomoże sterownikowi, który od dziesięciu lat wisi na ścianie Twojego zaplecza.
Jak zabezpieczyć firmę przed atakiem na chłodnie: 8 kroków
Większość tych kroków nie wymaga drogich narzędzi. Wymaga natomiast jednej rozmowy z serwisantem i przysłowiowej godziny pracy informatyka.
- Zrób spis urządzeń podłączonych do sieci. Przejdź po sklepie i zapleczu: sterowniki, klimatyzacja, kamery, routery, modemy LTE. Przy każdym zapisz producenta, model, kto go serwisuje i jak się z nim łączy.
- Zapytaj serwisanta wprost o zdalny dostęp. Czy sterownik jest dostępny z Internetu? Przez jaki kanał się łączy? Kto zna hasło? Poproś o odpowiedź na piśmie.
- Zamknij panel sterownika przed Internetem. Panel nie powinien być widoczny pod publicznym adresem IP. Zdalny serwis – tylko przez VPN z uwierzytelnianiem wieloskładnikowym (MFA) albo przez bezpieczną platformę producenta.
- Zmień domyślne hasła. Każdy serwisant powinien mieć własne konto, a nie jedno wspólne hasło od lat. Po zakończeniu współpracy konto trzeba usunąć.
- Aktualizuj i planuj wymianę starych modeli. Sprawdź, czy producent nadal wydaje poprawki dla Twojego sterownika. Jeśli nie, wpisz jego wymianę do budżetu. Danfoss od dawna zalecał rezygnację z przestarzałych modeli (Malwarebytes).
- Oddziel urządzenia od reszty sieci. Sterowniki i kamery nie powinny być w tej samej sieci co komputer z księgowością ani w Wi-Fi dla klientów. Wystarczy osobna sieć (VLAN) lub osobny router.
- Załóż niezależny alarm temperatury. Napastnicy opóźniali alarmy, zmieniając ustawienia w samym sterowniku. Prosty czujnik z powiadomieniem SMS, działający niezależnie od sterownika, da Ci kilka godzin przewagi.
- Uporządkuj umowy. W umowie serwisowej zapisz, kto odpowiada za bezpieczeństwo zdalnego dostępu i jak szybko serwis informuje o incydencie. Ubezpieczyciela zapytaj wprost o scenariusz „haker przestawił chłodnię” i poproś o odpowiedź na piśmie.
Te same zasady dotyczą każdego urządzenia IoT w firmie: kamer, pomp ciepła, systemów alarmowych. Chłodnia jest po prostu urządzeniem, którego awaria najszybciej zamienia się w stratę.
Co zrobić, gdy chłodnia zacznie grzać
Przygotuj ten plan teraz i powieś go na zapleczu. W nocy, przy rozmrażającym się towarze, nikt nie będzie szukał instrukcji w mailach.
- Odłącz sterownik od sieci i przejdź na sterowanie lokalne. Tak postąpiły firmy serwisowe w Belgii. Dopóki napastnik ma dostęp, może ponownie zmienić ustawienia.
- Ratuj i dokumentuj towar. Przenieś, co się da, do sprawnych urządzeń. Zrób zdjęcia wyświetlaczy, zapisz godziny i temperatury – przydadzą się ubezpieczycielowi.
- Wezwij serwisanta, ale nie przywracaj zdalnego dostępu. Najpierw trzeba ustalić, jak napastnik się dostał, i zmienić hasła.
- Zgłoś incydent. Zgłoszenie do CERT Polska może wysłać każda firma przez incydent.cert.pl. Przy stratach materialnych zgłoś też przestępstwo na policję.
- Sprawdź pozostałe urządzenia. Jeśli ktoś wszedł przez sterownik, mógł też zajrzeć do kamer, routera czy komputera w biurze.
Podsumowanie: chłodnia też ma oprogramowanie
Cyberatak na systemy chłodnicze pokazał, że do dużych strat nie trzeba wyrafinowanego ransomware. Wystarczył panel sterownika dostępny z Internetu, stare oprogramowanie i noc bez nadzoru. Po fali ataków we Francji były trzy tygodnie na reakcję – wiele firm ich nie wykorzystało.
Zacznij od dwóch rzeczy: spisu urządzeń i rozmowy z serwisantem.
Źródła
- Ekologia.pl – Cyberatak, jakiego nie było. Hakerzy podgrzali zamrażarki do 50°C
- ERR News – Hackers raised freezer temperature at Selver supermarket to +50°C
- The Deep Dive – ICA Group yet to confirm cyberattack
- Al Jazeera – Unprecedented cyberattack hits French supermarkets
- Al Jazeera – Why supermarkets have become target for hackers
- INCIBE-CERT – Cyberattack on supermarket refrigeration systems in France
- Forklog – Hackers disrupt refrigeration in hundreds of French supermarkets
- Malwarebytes – Hakerzy podgrzewają lodówki supermarketów
- Bezprawnik – Kto zapłaci za zepsuty towar w małym sklepie
- Globenergia – UE zaostrza zasady cyberbezpieczeństwa urządzeń HVAC
- GSMonline – Fala ataków na systemy sterowania z kartami SIM
- gov.pl – Komunikat Pełnomocnika Rządu ds. Cyberbezpieczeństwa ws. ataków na ICS

Dodaj komentarz