Co do zasady CVE – Common Vulnerabilities and Exposures wiąże się z podatnościami systemów i programów na działania ich użytkownika wykraczające poza nadane mu uprawnienia. Obejmuje także podatności umożliwiające nieautoryzowany dostęp do systemów i aplikacji.
Czym jest CVE?
Common Vulnerabilities and Exposures to stale rozwijany międzynarodowy projekt. Tworzony jest w formie słownika identyfikatorów odpowiadających powszechnie znanym podatnościom oraz zagrożeniom. Stanowi również standard ich nazewnictwa. Program jest współfinansowany przez Biuro Cyberbezpieczeństwa i Komunikacji Departamentu Bezpieczeństwa Krajowego USA i zarządzany przez korporację MITRE. Obecnie, na dzień 01.10.2025 r. zawiera prawie 300 000 rekordów.
Jak to się zaczęło?
Koncepcja rejestrowania podatności została zaprezentowana przez Davida E. Manna i Stevena M. Christeya z firmy MITRE. Opisali ją w białej księdze Towards a Common Enumeration of Vulnerabilities wydanej 8 stycznia 1999 roku.
Następnie powstała 19-osobowa grupa robocza, która wyodrębniła pierwsze 321 rekordów CVE i zaprezentowała je publicznie we wrześniu 1999 roku. Projekt spotkał się z dużym uznaniem i już w grudniu 2000 roku dołączyło do niego 29 organizacji oferujących 43 produkty.
Rekordy zaczęły być coraz częściej włączane do biuletynów bezpieczeństwa i przywoływane przez twórców systemów operacyjnych na całym świecie. Identyfikatory CVE są także stosowane w zestawieniach, takich jak OWASP Top 10, a ich ważność ocenia się w Common Vulnerability Scoring System (CVSS). Rekordy CVE są cytowane w raportach, artykułach branżowych i mediach. Przykładami są: CVE-2014-0160 („Heartbleed”) i CVE-2019-0708 („BlueKeep”).
Dalszy rozwój
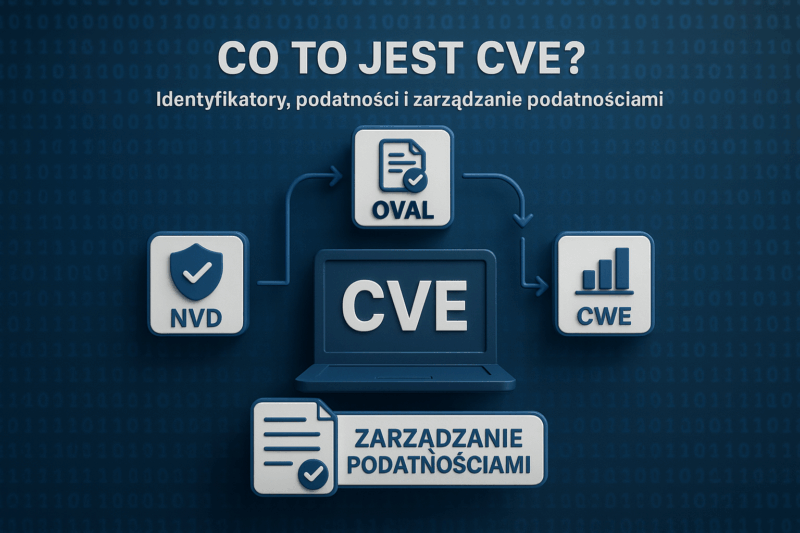
Lista CVE stała się podstawą National Vulnerability Database (NVD), czyli bazy danych o słabych zabezpieczeniach cybernetycznych prowadzonej przez NIST. Zintegrowała ona wszystkie publicznie dostępne zasoby rządu USA i branży.
Powstały również narzędzia takie jak CVE Change Logs (CERIAS/Purdue University), które monitorują zmiany i dodatki na liście. Dodatkowo opracowano standard OVAL – Open Vulnerability and Assessment Language, który służy do określania stanu systemów komputerowych.
Z kolei CWE – Common Weakness Enumeration, czyli słownik typowych słabości oprogramowania, został w dużej mierze oparty na rekordach CVE. W 2011 r. Międzynarodowy Związek Telekomunikacyjny (ITU-T) przyjął CVE w ramach rekomendacji ITU-T X.1520. Od 2016 r. program CVE rozwija sieć CNA (CVE Numbering Authorities), które nadają nowe identyfikatory.
Bardziej szczegółowo o Common Vulnerabilities and Exposures
Identyfikatory CVE dzielą się na dwie kategorie:
- Podatności (vulnerabilities) – mogą doprowadzić bezpośrednio do kompromitacji systemu (np. ataki DoS, uzyskanie dostępu do danych, podszywanie się pod użytkownika).
- Zagrożenia (exposures) – mogą prowadzić do kompromitacji pośrednio (np. ukrywanie aktywności, zbieranie informacji o systemie, naruszanie polityki bezpieczeństwa).
Identyfikatory
Każdy rekord w słowniku CVE ma unikatowy identyfikator, np. „CVE-1999-0067” czy „CVE-2014-0160”. Składa się on z numeru oraz krótkiego opisu podatności lub zagrożenia. Zawiera także odniesienia do innych systemów i linki do źródeł. Od 2014 roku format identyfikatorów został rozszerzony, aby umożliwić przypisanie ponad 10 000 rekordów rocznie.
Zgłaszanie podatności i zagrożeń
Zgłosić nową podatność lub zagrożenie może każdy, kto je odkryje. Służy do tego strona projektu CVE. Jeśli błąd dotyczy konkretnej firmy, należy zgłosić go bezpośrednio do niej. Jeżeli nie można przyporządkować go do danej organizacji CNA, zgłoszenia dokonuje się przez formularz na stronie projektu CVE.
Zgłaszanie podatności to nie tylko sukces pentestera, ale także wkład w rozwój globalnej bazy wiedzy.
Czy istnieją inne repozytoria poza Common Vulnerabilities and Exposures?
Tak, poza CVE wyróżniamy m.in.:
- National Vulnerability Database (NVD) – repozytorium rządu USA oparte na SCAP, wspierające automatyzację zarządzania podatnościami.
- OVAL – Open Vulnerability and Assessment Language – międzynarodowa inicjatywa standaryzująca sposób oceny i raportowania stanu systemów komputerowych.
CVE a zarządzanie podatnościami
Dzięki znajomości Common Vulnerabilities and Exposures można prawidłowo zarządzać podatnościami w systemach i aplikacjach. Proces ten obejmuje:
- Przygotowanie i określenie zakresu zarządzania.
- Skanowanie luk za pomocą narzędzi takich jak Nmap czy Nessus.
- Identyfikację i ocenę znalezionych luk.
- Mitygację podatności, czyli decyzję, które luki załatać.
- Ponowne skanowanie i testy penetracyjne weryfikujące skuteczność działań.
- Monitorowanie i aktualizacje oprogramowania.
Podsumowanie
Common Vulnerabilities and Exposures to otwarty projekt, w ramach którego rozwijany jest słownik podatności i zagrożeń systemów oraz aplikacji. Dzięki unikatowym identyfikatorom umożliwia łatwe śledzenie i analizowanie błędów. Znajomość CVE pomaga w skutecznym zarządzaniu podatnościami i znacząco podnosi poziom cyberbezpieczeństwa.
Odkrycie nowej podatności to nie tylko wkład w globalne bezpieczeństwo, ale również prestiż dla pentestera, który ją znalazł.

Dodaj komentarz